Güncelleme: Ekim 2026 · Rehber Masası · Denetleyen: Gürbüz Özdem
Workspace DNS kayıtları altı kontrolden oluşur: alan adı doğrulama TXT kaydı, MX kaydı, SPF, DKIM, DMARC ve son test. İlk ikisi postanın gelmesini, son dördü giden postanın spama düşmeden ulaşmasını sağlar. Kayıtların güncel değerleri yönetici konsolunda ve Google Workspace yönetici yardımında verilir; değerleri başka sitelerden kopyalamak en sık hata kaynağıdır.
2026’da Gmail ve Outlook gibi büyük alıcılar kimlik doğrulaması eksik postayı daha sıkı süzüyor. Bu rehber Türkiye’de alan adını yerel bir kayıt firmasında tutan ve Workspace kullanan işletmeler için adım, süre ve hata kutusuyla yazıldı.
Kontrol 1: Alan adı doğrulama kaydı girildi mi?
Workspace hesabını açtığınızda yönetici konsolu size bir TXT kaydı verir. Bu kayıt DNS paneline girilir ve alan adının size ait olduğunu kanıtlar. Doğrulama tamamlanmadan kullanıcılar posta alamaz. Kaydı girdikten sonra yayılma için bir süre bekleyip konsoldaki doğrulama düğmesine basın.
Süre ve gereken
Bir saatten az iş; gereken tek şey DNS paneline erişim. Panel alan adı firmasında değil hosting firmasında olabilir, önce bunu netleştirin.
Sık hata
TXT değerinin başına ya da sonuna boşluk eklemek. Değeri konsoldan kopyalayıp doğrudan yapıştırın.
Kısa cevap
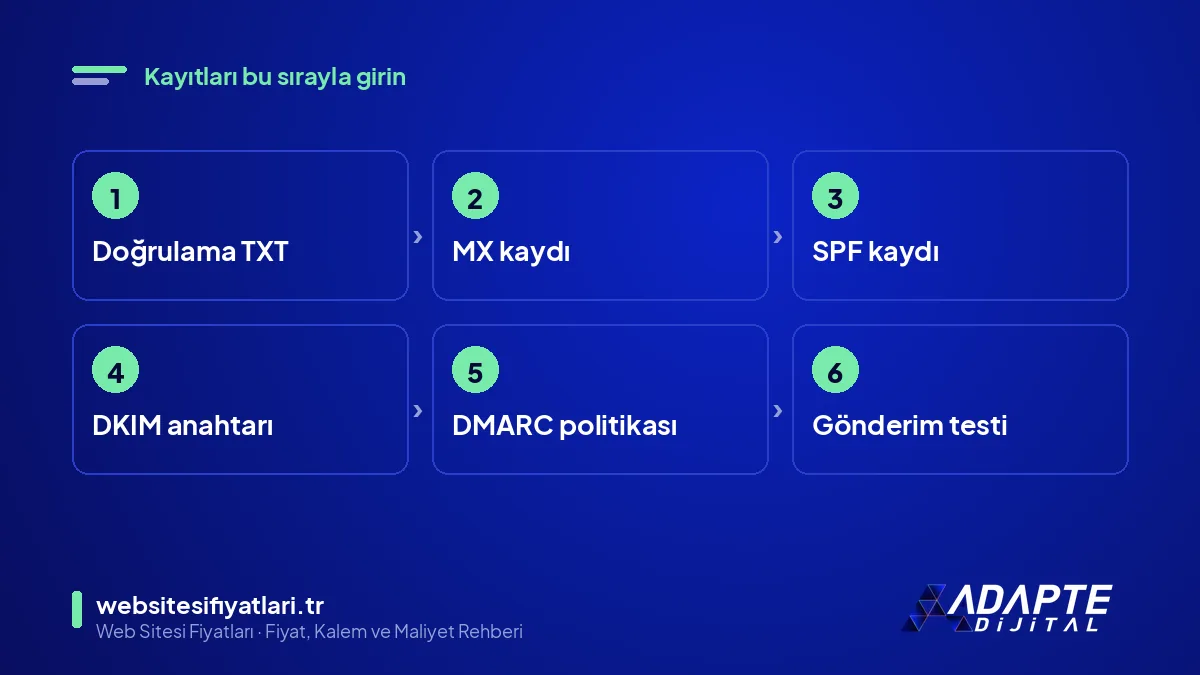
Sıra: doğrulama TXT, MX, SPF, DKIM, DMARC ve test. Değerleri yalnız yönetici konsolundan ve Google yardım sayfasından alın.
Kontrol 2: MX kaydı doğru ve tek mi?
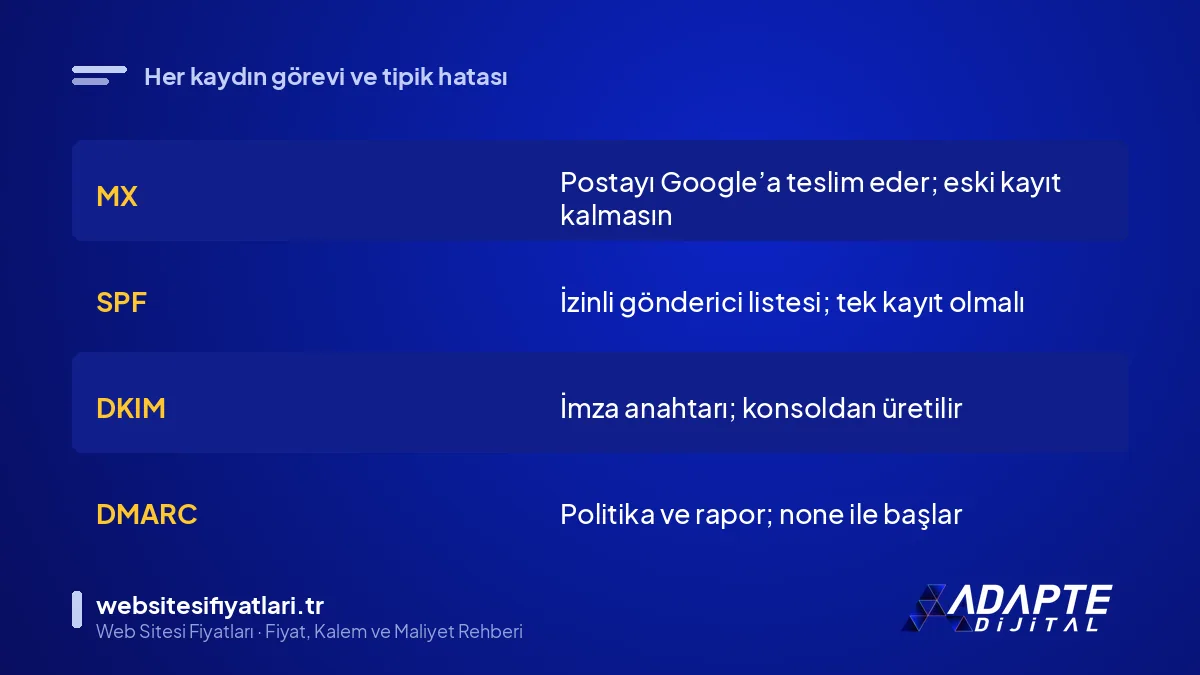
MX kaydı, alan adınıza gelen postanın hangi sunucuya teslim edileceğini söyler. Workspace’e geçişte eski sağlayıcının MX kayıtlarının tamamı silinir ve Google’ın yardım sayfasında belirtilen güncel MX değeri girilir. Eski kayıtlardan biri kalırsa posta zaman zaman eski sunucuya düşer ve kaybolmuş gibi görünür.
Süre ve gereken
On beş dakikalık iş. Taşımayı bitirmeden MX değiştirmeyin; sırası Workspace mail taşıma rehberinde.
Sık hata
Hosting panelinde “yerel posta teslimi” ayarını açık bırakmak. Sunucu postayı kendi kutusuna teslim eder ve dışarıya göndermez.
Kontrol 3: SPF kaydı tek satırda mı?
SPF, alan adınız adına posta gönderebilecek sunucuları listeleyen TXT kaydıdır. Bir alan adında yalnız bir SPF kaydı olmalıdır. Workspace’in yanında site formu, e-fatura ya da bülten servisi de posta gönderiyorsa hepsi aynı kaydın içine eklenir. İki ayrı SPF kaydı, ikisinin de geçersiz sayılmasına yol açar.
Süre ve gereken
Yarım saat; gereken şey alan adınız adına posta gönderen tüm sistemlerin listesi. Bu listeyi muhasebe ve web ekibinden isteyin.
Sık hata
Eski hosting firmasının SPF kaydını silmeden yenisini eklemek. Kayıtlar birleştirilir, iki kayıt bırakılmaz.
Hata kutusu
Alan adında iki SPF kaydı bırakmak. Alıcı sunucular bu durumda SPF’yi başarısız sayar ve giden posta spama düşebilir.
Kontrol 4: DKIM imzası açıldı mı?
DKIM, giden postaya dijital imza ekler ve alıcının postanın yolda değişmediğini doğrulamasını sağlar. Workspace’te DKIM anahtarı yönetici konsolunun Gmail kimlik doğrulama bölümünde üretilir, DNS’e TXT olarak eklenir ve ardından konsolda imzalama başlatılır. Anahtarı eklemek yetmez; başlatma adımı unutulursa imza atılmaz.
Süre ve gereken
Yarım saat ve yönetici yetkisi. Anahtar üretildikten sonra DNS yayılmasını bekleyip “kimlik doğrulamayı başlat” adımına geçin.
Sık hata
Uzun anahtarın DNS panelinde bölünerek bozulması. Bazı paneller uzun TXT değerini kısaltır; kayıttan sonra değeri bir DNS sorgu aracıyla doğrulayın.
Kontrol 5: DMARC hangi kademede başlamalı?
DMARC, SPF ve DKIM’den geçemeyen postaya ne yapılacağını söyleyen politikadır. Üç kademesi vardır: none yalnız rapor toplar, quarantine şüpheli postayı spama yollar, reject reddeder. İlk günden reject koymak, unutulmuş bir gönderici sistemin postalarını da durdurur. none ile başlayıp raporları okuyarak kademeli ilerlemek güvenli yoldur.
Kademeli geçiş çizelgesi
Birinci ay none ve rapor adresi. Raporlarda tanımadığınız meşru bir gönderici kalmayınca quarantine. Bir süre daha temiz rapor gelince reject. Her kademede en az birkaç hafta bekleyin.
Neden şimdi önemli
Büyük alıcıların gönderici kuralları DMARC beklentisini artırdı. Gelişmeleri kurumsal mail geleceği yazısında kaynaklarıyla anlattık.
Kontrol 6: Kayıtlar gerçekten çalışıyor mu?
Kendi alan adınızdan kişisel bir Gmail adresine posta gönderin, postayı açıp “orijinali göster” seçeneğiyle başlıklara bakın. SPF, DKIM ve DMARC satırlarının üçünde de geçti ibaresi görünmelidir. Aynı testi site formundan ve fatura sisteminden giden postalar için de tekrarlayın.
Süre ve gereken
On beş dakika, iki test adresi. Test sonuçlarını kurulum belgesine ekleyin; ileride sorun çıktığında ilk bakılacak yer burasıdır.
Spam devam ediyorsa
Kayıtlar geçtiği hâlde posta spama düşüyorsa sebep içerik ya da itibar olabilir. Teşhis sırası kurumsal mail neden spama düşer yazısında.
DNS kayıtlarını kim yönetmeli?
Alan adı, web sitesi ve posta farklı firmalarda olabilir, ama DNS kayıtlarını tek bir kişinin bilmesi gerekir. Kim hangi kaydı neden eklediğini bir sayfada tutun. Site firması değiştiğinde ya da yeni bir bülten aracı eklendiğinde SPF kaydı bu sayfadan güncellenir. Kayıtsız DNS, bir sonraki değişiklikte postayı bozar.
DNS kayıt sayfası
Sayfada dört sütun yeter: kayıt tipi, değer, ekleyen kişi ve ekleme sebebi. Yeni bir servis eklendiğinde önce bu sayfa güncellenir, sonra DNS paneli. Böylece eski bir kaydın neden orada durduğu hiçbir zaman sır olmaz.
Yılda bir kontrol
Yenileme dönemlerinde altı kontrolü baştan tekrarlayın. Kullanılmayan servislerin SPF girdilerini temizleyin, DMARC raporlarında yeni bir gönderici görünüyorsa kaynağını bulun.
Plan ve fiyat mantığı Google Workspace fiyatları sayfasında; DNS ve site yönetim kalemleri web sitesi yönetim fiyatları sayfasında, kurulum hizmeti kurumsal e-posta kurulumu fiyatları sayfasında.
Sık sorulan sorular
Doğrulama TXT, MX, SPF, DKIM ve DMARC. Güncel değerler yönetici konsolunda ve Google yardım sayfasında verilir.
Hayır. Bir alan adında tek SPF kaydı olmalı; tüm göndericiler aynı kayda eklenir.
Yönetici konsolunda Gmail kimlik doğrulama bölümünden üretilir, DNS’e eklenir ve konsoldan başlatılır.
Hayır. none ile başlayıp raporları okuyun, sonra quarantine ve reject kademelerine geçin.
Yayılma süresi sağlayıcıya göre dakikalar ile saatler arasında değişir. Kayıttan sonra bir DNS sorgu aracıyla kontrol edin.
Kişisel bir Gmail adresine test postası gönderip başlıklarda SPF, DKIM ve DMARC sonucunun geçti olduğunu görün.
Bu sayfadan aklınızda kalsın
- Altı kontrol: TXT, MX, SPF, DKIM, DMARC, test
- Eski MX ve SPF kayıtları mutlaka temizlenir
- SPF tek kayıttır; tüm göndericiler içine eklenir
- DKIM eklenince konsoldan başlatılmalıdır
- DMARC none ile başlar, kademeli olarak reject’e ilerler
Kısa sözlük
SPF: Bir alan adı adına posta göndermeye izinli sunucuları listelemek için kullanılan DNS kaydıdır.
DKIM: Giden postaya dijital imza ekleyip alıcının postanın değişmediğini doğrulaması için kullanılan yöntemdir.
DMARC: SPF ve DKIM sonucuna göre postaya ne yapılacağını belirlemek ve rapor almak için kullanılan politikadır.
DNS kayıtlarınızı birlikte kontrol edelim
Alan adınızı yazın; mevcut MX, SPF, DKIM ve DMARC durumunu okuyup eksik ya da çakışan kayıtları listeleyelim.
Rehber Masası
AINEO destekli masa · Adım adım uygulama
Numaralı adım, her adımda süre ve gereken şey. Yaygın hata kutusu, sonda kontrol listesi. AINEO destekli masa · Denetleyen editör: Gürbüz Özdem